GA4 sin cookies: guía práctica para equipos técnicos y legales
Sí, puedes usar GA4 sin cookies en el navegador siempre que combines tres piezas: una configuración técnica restrictiva como Consent Mode, GTM del lado servidor y truncado de IP, garantías contractuales con el proveedor y límites claros de retención y anonimización. La ausencia de cookies no exime de las obligaciones sobre transferencias internacionales ni del control sobre cómo se reutilizan los datos.
En resumen:
- La implementación de GA4 sin cookies requiere una configuración técnica restrictiva, contratos sólidos con el proveedor y límites claros de retención y anonimización.
- La legalidad de usar GA4 sin cookies depende del uso de los datos tras su recolección, no solo de la presencia o ausencia de cookies en el navegador.
- La protección efectiva implica ajustar Consent Mode en
denied, trazar IP en la recogida y revisar que los logs no reidentifiquen usuarios, además de cumplir con las obligaciones contractuales.- Se espera una caída del 20 al 40 % en eventos por la eliminación de identificadores persistentes, compensada parcialmente mediante modelización estadística si la medición se prioriza correctamente.
- La monitorización continua de etiquetas, consentimientos y contratos es clave para mantener la fiabilidad y cumplimiento en una estrategia sin cookies.
Tabla de contenidos
- ¿Es legal usar GA4 sin cookies según la AEPD y la CNIL?
- Consent Mode básico y avanzado: qué envía realmente GA4
- GTM del lado servidor: qué resuelve y qué deja pendiente
- Cuánta caída de datos puedes esperar y cómo compensarla
- Checklist técnico y legal para validar tu implementación
- Qué revela la experiencia práctica de Juan y de LG DataOne
- Conclusión práctica y prioridades inmediatas
- Por qué la monitorización continua marcará la diferencia
- Cómo puede ayudarte LG DataOne a mantener esto bajo control
- Fuentes
- Preguntas frecuentes
La legalidad no depende de si hay o no una cookie en el navegador. Depende de qué se hace con los datos después de recogerlos. Ese matiz, que muchos equipos técnicos pasan por alto, es la base de toda la guía de la AEPD sobre herramientas de medición.
La AEPD permite prescindir del consentimiento para analítica cuando se cumplen condiciones estrictas: la medición debe servir exclusivamente al editor del sitio, los datos deben anonimizarse, el proveedor no puede cruzar información entre distintos clientes, la vida útil de los identificadores debe limitarse y todo debe respaldarse con cláusulas contractuales firmadas con el proveedor de la herramienta. La CNIL exige algo muy similar y ofrece una autoevaluación para comprobar si una solución de medición entra realmente en la exención, un ejercicio que la mayoría de configuraciones por defecto de GA4 no supera sin ajustes previos.
La LSSI y el RGPD conviven aquí sin sustituirse. La LSSI regula el uso de dispositivos de almacenamiento y lectura en el terminal (de ahí el debate sobre cookies); el RGPD regula el tratamiento posterior de esos datos, incluida cualquier transferencia fuera del Espacio Económico Europeo.
Para sostener esta postura ante una inspección necesitas documentar:
- Una política de privacidad y cookies actualizada, con segunda capa informativa visible antes de cualquier tratamiento no exento.
- Una evaluación de impacto o análisis de riesgo cuando el volumen o la sensibilidad de los datos lo justifique.
- El contrato de encargado de tratamiento con Google u otro proveedor de analítica, con cláusulas sobre no reutilización de datos.
- Un registro de las decisiones de configuración tomadas y su fecha, útil como evidencia ante una auditoría.
Consent Mode básico y avanzado: qué envía realmente GA4
Cuando analytics_storage se fija en denied, GA4 no escribe cookies en el navegador. Pero eso no significa silencio total: la etiqueta sigue enviando lo que Google llama pings sin cookies, paquetes con metadatos del evento, IP truncada, agente de usuario y resolución de pantalla, sin identificador persistente.
La diferencia entre las dos versiones es operativa. El Consent Mode básico bloquea la carga de la etiqueta hasta que el usuario decide; el avanzado carga la etiqueta desde el primer momento con los valores por defecto en denied y empieza a enviar esos pings anonimizados de inmediato, lo que da a Google más señal para modelizar el comportamiento agregado.
Consejo profesional: revisa que los valores por defecto de Consent Mode estén en denied antes de que se dispare cualquier etiqueta, no después. Un defecto mal colocado en el contenedor puede dejar una ventana de segundos en la que GA4 opera como si hubiera consentimiento.
Una configuración defensiva razonable incluye:
analytics_storageyad_storageendeniedpor defecto, actualizados solo tras una acción explícita del usuario.ads_data_redactionactivado para evitar el enriquecimiento publicitario de los pings.- Google Signals desactivado si no hay base legal para el seguimiento entre dispositivos.
- Truncado de IP en la capa de recogida, no solo confiado a la anonimización de Google.
Dato clave: Consent Mode es una capa técnica, no una base legal. Resuelve qué información sale del navegador, pero la obtención válida del consentimiento (cuando es exigible) sigue siendo responsabilidad del editor, no de Google.
GTM del lado servidor: qué resuelve y qué deja pendiente
Un contenedor de Google Tag Manager en modo servidor actúa como intermediario entre el navegador y los proveedores de analítica o publicidad. En lugar de que cada script de terceros se ejecute directamente en el navegador del usuario, las peticiones pasan primero por un servidor que controlas tú, lo que te da la oportunidad de filtrar, truncar o eliminar datos antes de reenviarlos.
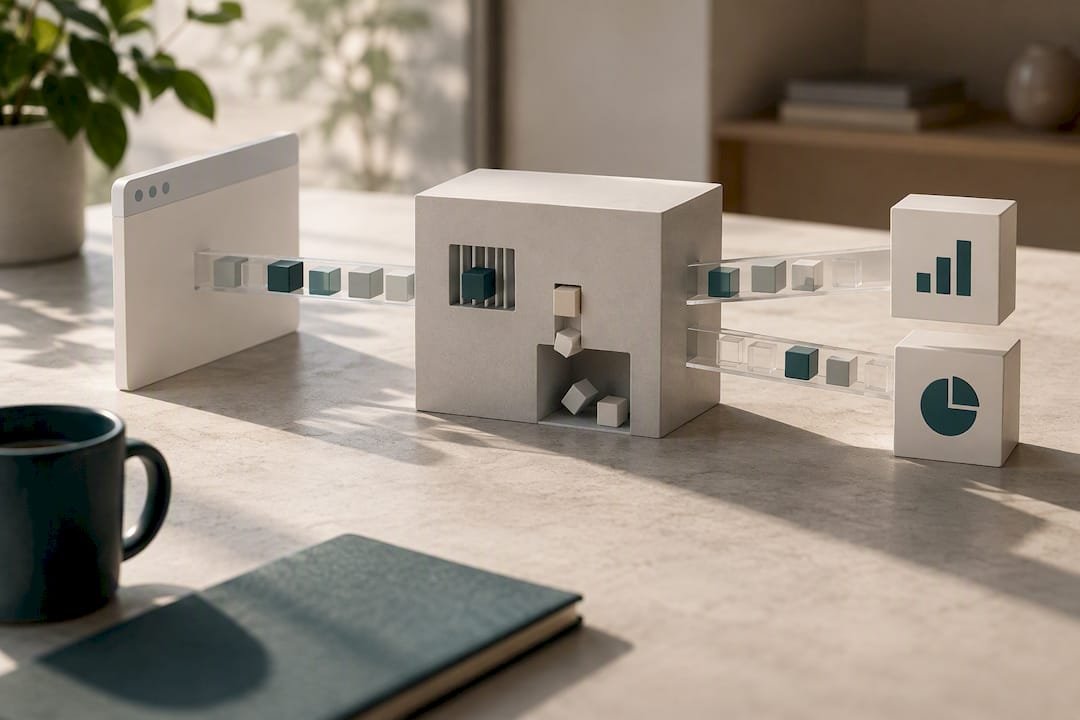
Eso resuelve varios problemas de golpe: reduce el número de cookies de terceros que se escriben en el cliente, te permite normalizar identificadores y te da un punto único donde aplicar reglas de anonimización.
Lo que no resuelve por sí solo es la responsabilidad legal. Necesitas revisar, en este orden:
- Que el proxy trunca la IP antes de reenviar cualquier evento a Google, no después.
- Que los logs del servidor no almacenan direcciones IP completas ni identificadores que permitan reidentificar al usuario.
- Que existe un contrato de encargado con cláusulas explícitas de no reutilización de datos por parte del proveedor.
- Que cualquier subprocesador implicado en el flujo (hosting del contenedor servidor, CDN) está también cubierto contractualmente.
El error más frecuente que detectamos en auditorías es un contenedor servidor bien configurado en cuanto a lógica, pero con logs de acceso que siguen guardando la IP completa del visitante durante semanas, lo que anula buena parte del esfuerzo de anonimización aguas abajo.
Cuánta caída de datos puedes esperar y cómo compensarla
Al pasar a un modelo sin cookies, la caída típica en eventos observables se sitúa entre el 20 % y el 40 %, según la documentación de modelización de Google Analytics. El rango tan amplio depende del volumen de tráfico, el porcentaje de usuarios que rechazan el consentimiento y la consistencia con la que se disparan los eventos clave.
Dato clave: esa caída no es un fallo de la implementación. Es el resultado esperado de eliminar identificadores persistentes, y GA4 la compensa parcialmente mediante modelización estadística, siempre que exista volumen suficiente y patrones de comportamiento consistentes entre usuarios con y sin consentimiento.
La modelización funciona mejor cuando hay bastante tráfico diario y los eventos principales (compra, generación de leads, registro) se instrumentan de forma idéntica en todos los flujos, con o sin consentimiento. Para mitigar el impacto conviene:
- Priorizar la instrumentación de los tres o cuatro eventos que realmente mueven el negocio, en lugar de dispersar esfuerzos en decenas de eventos secundarios.
- Reforzar la medición del lado servidor para los eventos de conversión más críticos.
- Ejecutar campañas de verificación puntuales, comparando cifras modeladas contra datos de un sistema de referencia interno (pedidos reales, CRM) para calibrar la confianza en los números de GA4.
Checklist técnico y legal para validar tu implementación
Antes de dar por cerrada una implementación de GA4 sin cookies, conviene recorrer una lista de comprobación que combine ajustes de producto con obligaciones contractuales. Esta es la secuencia que usamos como referencia en auditorías:
- Configurar
analytics_storageyad_storageendeniedpor defecto dentro del contenedor de GTM. - Activar
ads_data_redactiony desactivar Google Signals si no hay base legal para el seguimiento cruzado. - Desplegar el contenedor servidor con truncado de IP verificado en el punto de entrada, no en un paso posterior.
- Revisar y firmar el contrato de encargado de tratamiento, incluyendo cláusulas sobre transferencias internacionales y no reutilización de datos.
- Fijar y documentar los plazos de retención de identificadores en la configuración de GA4.
- Ejecutar pruebas post-despliegue simulando distintos estados de consentimiento y comprobar que no se escriben cookies inesperadas.
- Programar una revisión contractual anual del proveedor de medición y una auditoría técnica trimestral del contenedor.
| Área | Acción mínima | Responsable habitual |
|---|---|---|
| Configuración GA4/Consent Mode | Defaults en «denied», ads_data_redaction activo | Equipo técnico/analítica |
| Infraestructura servidor | Truncado de IP, revisión de logs | DevOps/desarrollo |
| Contratos y documentación | Encargado de tratamiento, política de cookies | Legal/DPO |
| Auditoría continua | Pruebas post-deploy, monitorización de tags | Analítica/QA |
Qué revela la experiencia práctica de Juan y de LG DataOne
En auditorías reales, los fallos casi nunca están en la teoría legal. Están en la ejecución. He visto contenedores donde un despliegue posterior de marketing reactivaba una etiqueta de terceros que volvía a escribir cookies, sin que nadie se diera cuenta durante semanas. También he visto logs de servidor guardando IP completa pese a que el frontend mostraba, correctamente, la IP truncada.
El tercer fallo típico es una CMP mal mapeada contra los estados de Consent Mode, de forma que el rechazo del usuario nunca llega a propagarse a GA4.
Existen plataformas diseñadas para detectar este tipo de deriva de forma continua, monitorizando el comportamiento de las etiquetas, verificando que los estados de consentimiento se propagan correctamente y generando alertas cuando aparece una fuga de datos que no debería existir. La recomendación operativa, basada en esa experiencia, es simple: nunca trates una implementación de GA4 sin cookies como un proyecto cerrado.
- Ejecuta pruebas automáticas tras cada despliegue relevante del sitio.
- Documenta cada cambio de configuración con fecha y responsable.
- Revisa el contrato con el proveedor de medición al menos una vez al año.
Conclusión práctica y prioridades inmediatas
GA4 sin cookies es viable cuando se cumplen tres condiciones a la vez: configuración técnica restrictiva, contratos sólidos con el proveedor y límites claros de retención y anonimización. Ninguna de las tres sustituye a las otras dos.
Si tienes que priorizar, empieza por una auditoría técnica de la implementación actual, revisa después los contratos de encargado con tus proveedores de medición y, en paralelo, fija los valores por defecto de Consent Mode en denied. Si no cuentas con equipo técnico dedicado a mantener esto de forma continua, una solución gestionada suele ser más rentable que asumir el riesgo de una deriva silenciosa.
Por qué la monitorización continua marcará la diferencia
La tendencia es clara: cada vez más equipos combinan servidor y modelización estadística porque el navegador, por sí solo, ya no ofrece señal fiable. Esto no es una moda pasajera, es una respuesta directa a la reducción estructural de identificadores persistentes.
Lo que separa una implementación que cumple sobre el papel de una que cumple en la práctica es la integración entre controles legales y técnicos, revisados juntos y no en silos separados. Mi recomendación para cualquier equipo que aborde esto: no intentes medirlo todo con la misma prioridad. Identifica los cuatro o cinco eventos que de verdad importan para el negocio y protege su calidad de dato por encima de todo lo demás.
— Juan
Cómo puede ayudarte LG DataOne a mantener esto bajo control
Mantener GA4 sin cookies conforme y con datos fiables no es un ajuste que se hace una vez. Es una vigilancia constante sobre etiquetas, estados de consentimiento y contratos que cambian con el tiempo. LG DataOne automatiza justo esa parte: auditoría de la configuración de GA4, GTM y Consent Mode, monitorización continua de marcado y priorización de correcciones por impacto real en tus datos.
Puedes probarla en los planes Standard, Business o Premium, con precios desde 9,95 € al mes en el plan Standard hasta 99,95 € al mes en Premium. Si además quieres convertir esa mejora en resultados de negocio, la funcionalidad de CRO trabaja sobre los mismos datos ya auditados. Empieza con la prueba gratuita y revisa en qué estado real está tu implementación de GA4 sin cookies.
Lecturas relacionadas: consulta Consent Mode v2 y descubre cómo comprobar el consentimiento con LG DataOne.
Fuentes
Antes de dar por buena cualquier configuración, contrástala con la fuente original: la guía de la AEPD sobre herramientas de medición, la documentación de Consent Mode de Google, las orientaciones de la CNIL sobre medición de audiencia y las directrices técnicas del EDPB sobre el alcance de ePrivacy. Estos criterios cambian con cierta frecuencia, así que conviene revisarlos periódicamente en lugar de fiarse de una interpretación antigua.
Este artículo es información general y no sustituye el consejo de un abogado cualificado. Consulte a un profesional del derecho cualificado sobre su caso particular antes de actuar según este contenido.
- Guía sobre el uso de cookies para herramientas de medición (AEPD)
- Consent mode reference – Analytics Help
- Medir la frecuencia de tus sitios y aplicaciones — CNIL
Preguntas frecuentes
Configura Consent Mode con analytics_storage en denied por defecto y despliega un contenedor de GTM del lado servidor que trunque la IP antes de reenviar cualquier evento. Esto evita que el navegador escriba cookies de analítica, aunque GA4 sigue enviando pings anonimizados con metadatos del evento.
Ningún navegador elimina las cookies por completo; lo que varía es su política frente a las de terceros. Firefox y Safari bloquean cookies de terceros por defecto, lo que ya reduce buena parte del rastreo entre sitios sin que el editor tenga que hacer nada adicional.
Significa medir el comportamiento de los usuarios sin almacenar identificadores persistentes en su navegador, normalmente mediante pings anonimizados y modelización estadística. GA4 lo hace posible combinando Consent Mode con datos agregados, aunque la fiabilidad depende del volumen de tráfico.
Puedes inspeccionar el almacenamiento del navegador desde las herramientas de desarrollador, en la pestaña de aplicación o almacenamiento, donde aparecen las cookies activas por dominio. Para auditar esto a escala en todo un sitio, conviene usar una herramienta de monitorización continua de etiquetas en lugar de revisar caso por caso.
Puede cumplir si se combina con anonimización, límites de retención y un contrato de encargado de tratamiento adecuado, tal como exige la guía de la AEPD. La ausencia de cookies no basta por sí sola; lo decisivo es cómo se trata y transfiere el dato después.